
Er circuleert een grote golf aan nepboetes die zogenaamd van het CJIB afkomstig zijn; duizenden Nederlanders meldden verdachte berichten. Dit is relevant omdat valse berichten persoonlijke gegevens en geld kunnen kosten en omdat de oplichters steeds geraffineerder te werk gaan. In dit artikel wordt uitgelegd hoe die nepberichten eruitzien, waarom ze nu zo massaal opduiken en welke concrete stappen helpen om jezelf te beschermen.
Wat er precies gebeurt en hoe groot de schaal is
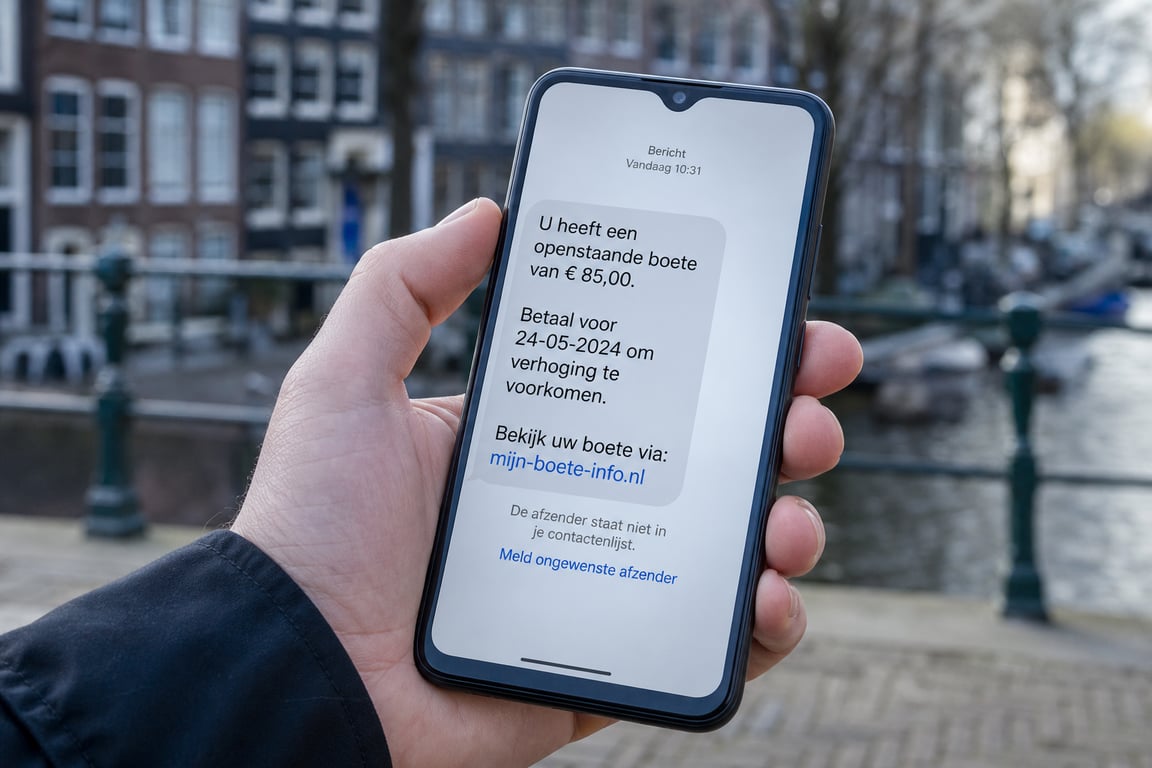
De afgelopen dagen ontvingen veel mensen sms’jes, e-mails of app-berichten die pretenderen van het CJIB te komen. In één week stroomden er ruim 5.200 meldingen binnen van mensen die twijfelden aan de echtheid van zulke boetes. Dat aantal ligt ver boven de normale meldingen, wat direct wijst op een georganiseerde phishingcampagne.
De berichten proberen te overtuigen met officiële taal en doen alsof het om een echte incasso gaat. Door het massale karakter en de gebruikte methodes vormt deze aanval een reëel risico voor iedereen met een telefoon of e-mailadres in Nederland.
Naast het directe financiële risico zorgt zo’n campagne ook voor veel onrust en tijdverlies: mensen bellen, zoeken uit en maken soms onnodige stappen om zichzelf te beschermen. Die extra belasting treft niet alleen slachtoffers, maar ook de organisaties die achterliggende diensten leveren en moeten reageren op de stroom vragen.
Hoe zien deze nepberichten eruit en welke trucs gebruiken ze?
De oplichters zetten sterk in op tijdsdruk en angst. Veel valse berichten dreigen met directe gevolgen zoals een BKR-registratie of een boete die binnen 24 uur fors stijgt als er niet direct betaald wordt. Die dreiging voelt ernstig en zet mensen aan tot overhaaste actie.
De berichten bevatten doorgaans een link naar een betaalpagina of een formulier waarin gegevens moeten worden ingevuld. Soms staat er persoonlijk ogende informatie in, zoals naam en adres, om de geloofwaardigheid te verhogen. Het doel is altijd hetzelfde: gebruikers zover krijgen dat ze klikken en vervolgens geld overmaken of inloggegevens prijsgeven.
Vaak zijn het subtiele elementen die verraden dat iets niet klopt: een onjuiste opmaak, een licht afwijkend logo of een link die net niet naar de officiële site leidt. Ook bijlagen of druk om een bijlage te openen zijn vaak onderdeel van de truc om kwaadaardige software te installeren of extra vertrouwen te wekken.
Waarom het CJIB nooit op deze manier contact opneemt
Belangrijk om te onthouden: het CJIB verstuurt geen boetes via sms, e-mail of chatapps. Echte verkeers- en incassobesluiten komen altijd schriftelijk per post. Dat is de definitieve vuistregel die misleiding snel ontmaskert.
Daarnaast gebruikt het CJIB geen dreigementen zoals directe BKR-noteringen in een korte tijdspanne of een automatische verhoging binnen 24 uur via digitale berichten. Als een bericht zulke ultimata bevat, is het nep. Vertrouwen op die vuistregels voorkomt dat er onnodig op links wordt geklikt of data wordt gedeeld.
Het feit dat officiële besluiten per post komen maakt het voor de ontvanger eenvoudig om te controleren: een papieren dossier laat altijd ruimte voor navraag zonder paniek. Die fysieke route is juist bedoeld om zulke digitale misleidingen minder kans te geven, en daarom is het zo’n betrouwbare toetssteen in twijfelgevallen.
Wat te doen als je zo’n bericht ontvangt: stappenplan
Klik nooit op links in verdachte sms’jes, e-mails of app-berichten. Zelfs als het bericht er authentiek uitziet, is de veiligste reactie om de link te vermijden en zelf rechtstreeks het juiste kanaal te openen.
Ga naar cjib.nl en log in met DigiD om te controleren of er een boete of aangifte op naam staat. Dat is de enige betrouwbare manier om te verifiëren of er daadwerkelijk iets openstaat. Wie liever belt kan ook rechtstreeks contact opnemen met het CJIB via de officiële telefoonnummers op de website.
Als per ongeluk toch op een link geklikt is of gegevens gedeeld zijn, wijzig dan direct wachtwoorden en zet belangrijke accounts extra veilig met tweefactorauthenticatie. Bij betaalgegevens: neem contact op met de bank en blokkeer of controleer transacties. Meld verdachte berichten bij het Nationaal Cyber Security Centrum of via het meldformulier van de Fraudehelpdesk; dat helpt opsporing en voorkomt verdere slachtoffers.
Daarnaast helpt het om bewijs veilig te stellen: maak screenshots van het bericht, bewaar headers van e-mails en noteer tijden en gebruikte nummers. Die informatie versnelt het onderzoek en maakt het makkelijker voor instanties om patronen en herkomst van de berichten te analyseren.
Waarom deze campagne juist nú zo groot is (en welke rol gelekte data speelt)
Onderzoekers vermoeden dat de huidige golf samenhangt met eerder gedane datalekken. Begin dit jaar kwamen bij telecomprovider Odido miljoenen klantgegevens op straat te liggen: namen, adressen en rekeningnummers van ruim 6,2 miljoen mensen. Zulke lijsten belanden al snel op het dark web en worden door oplichters gebruikt om berichten persoonlijker te maken.
Hoe meer echte gegevens een fraudeur heeft, hoe makkelijker een bericht overtuigt. Een e-mail of sms met juiste naam en adres wekt veel minder argwaan dan een anonieme tekst. Die persoonlijke details verhogen de slagingskans van phishing aanzienlijk en verklaren deels waarom deze campagne zo effectief en omvangrijk is.
De handel in gestolen data creëert bovendien een continu aanbod voor criminelen: once a lijst circuleert, wordt die vaak keer op keer gebruikt en gecombineerd met andere bronnen. Dat maakt het moeilijker om een campagne snel uit te doven en vergroot de reikwijdte van elk nieuw phishinginitiatief.
Voorkomen is beter: praktische beveiligingstips voor onderweg
Hou contactgegevens van instanties als het CJIB opgeslagen via betrouwbare kanalen en vertrouw alleen op de officiële website of documenten per post. Geef nooit bank- of inloggegevens via een link die je per sms of WhatsApp ontvangt.
Installeer beveiligingsupdates op telefoon en computer en gebruik sterke, unieke wachtwoorden met een wachtwoordmanager. Activeer waar mogelijk tweefactorauthenticatie op accounts; dat beperkt schade als gegevens toch uitlekken.
Wees scherp op taalgebruik en kleine afwijkingen in links: verdachte domeinnamen of spelfouten in de afzender zijn vaak het eerste teken van fraude. Leer ook familieleden en minder technische vrienden de basistips; fraudeurs mikken vaak op mensen die minder digitaal vaardig zijn.
Let ook op welke apps toegang hebben tot contacten en sms’jes; onnodige permissies vergroten het risico dat gevoelige informatie kan uitlekken of misbruikt wordt. Simpele voorzorgen zoals app-rechten beperken en alleen apps uit betrouwbare bronnen installeren verminderen het aanvalsoppervlak aanzienlijk.
Hoe meldingen helpen en wat onderzoeken nog uit moeten wijzen
Elke melding van een nepboete draagt bij aan het beeld voor opsporingsdiensten en helpt patronen te ontdekken. Door verdachte berichten te rapporteren aan de Fraudehelpdesk of nationale cyberinstanties worden campagnes sneller getraceerd en kan preventieve maatwerkcommunicatie worden gestart.
Het is nog niet definitief vastgesteld of het Odido-lek direct verantwoordelijk is voor deze specifieke phishinggolf, maar de samenloop van incidents en het beschikbaar komen van persoonsgegevens op het dark web maakt de link aannemelijk. Totdat er duidelijkheid is, blijft waakzaamheid de beste verdediging tegen deze vorm van digitale oplichting.
Bewaar voorbeelden van verdachte berichten en lever die aan onderzoekers; soms bieden zelfs kleine details zoals een afzender-ID of linkstructuur de ontbrekende schakel in een onderzoek. Samenwerking tussen burgers, bedrijven en instanties is precies wat nodig is om dit soort georganiseerde pogingen te ontmantelen.
Conclusie
In korte tijd zijn er duizenden meldingen binnengekomen van valse boetebedreigingen die zich voordoen als het CJIB. De berichten werken met tijdsdruk en persoonlijke details om ontvangers te laten betalen of gegevens vrij te geven. Controleer altijd via de officiële CJIB-kanalen en meld verdachte berichten aan de Fraudehelpdesk of nationale cyberinstanties.
FAQ
Hoe weet je zeker of een boete echt van het CJIB is?
Echte CJIB-besluiten komen altijd per post. Als een bericht via sms, e-mail of app dreigt of vraagt om direct te betalen, is het vrijwel zeker nep; controleer via cjib.nl of log in met DigiD.
Wat moet je doen als je per ongeluk op een link hebt geklikt?
Wijzig direct wachtwoorden en activeer tweefactorauthenticatie. Neem contact op met de bank bij betaalgegevens, controleer transacties en meld het incident aan de Fraudehelpdesk of het Nationaal Cyber Security Centrum.
Waarom zijn deze phishingcampagnes nu zo massaal?
Onderzoekers vermoeden dat gelekte klantgegevens uit recente datalekken criminelen in staat stellen berichten persoonlijker en overtuigender te maken. Dat verhoogt de slagingskans en veroorzaakt grootschalige campagnes.
Bron: CJIB